

Hackers desfalcam empresa de energia britânica
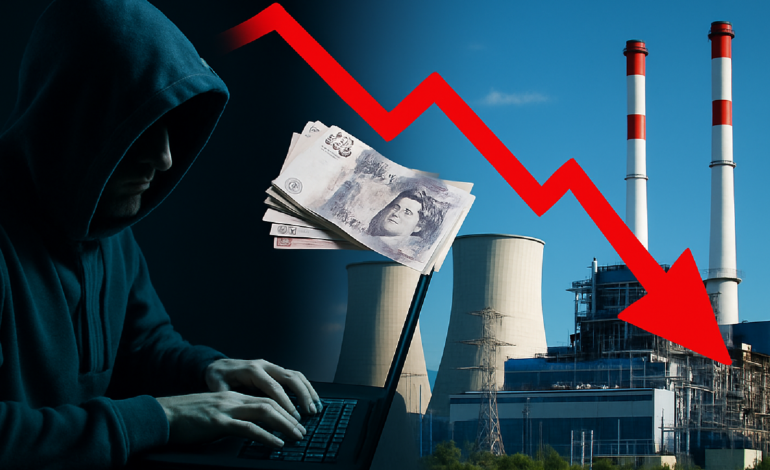

Ataque Hacker Desvia Pagamento e Causa Prejuízo Milionário a Empresa de Energia no Reino Unido
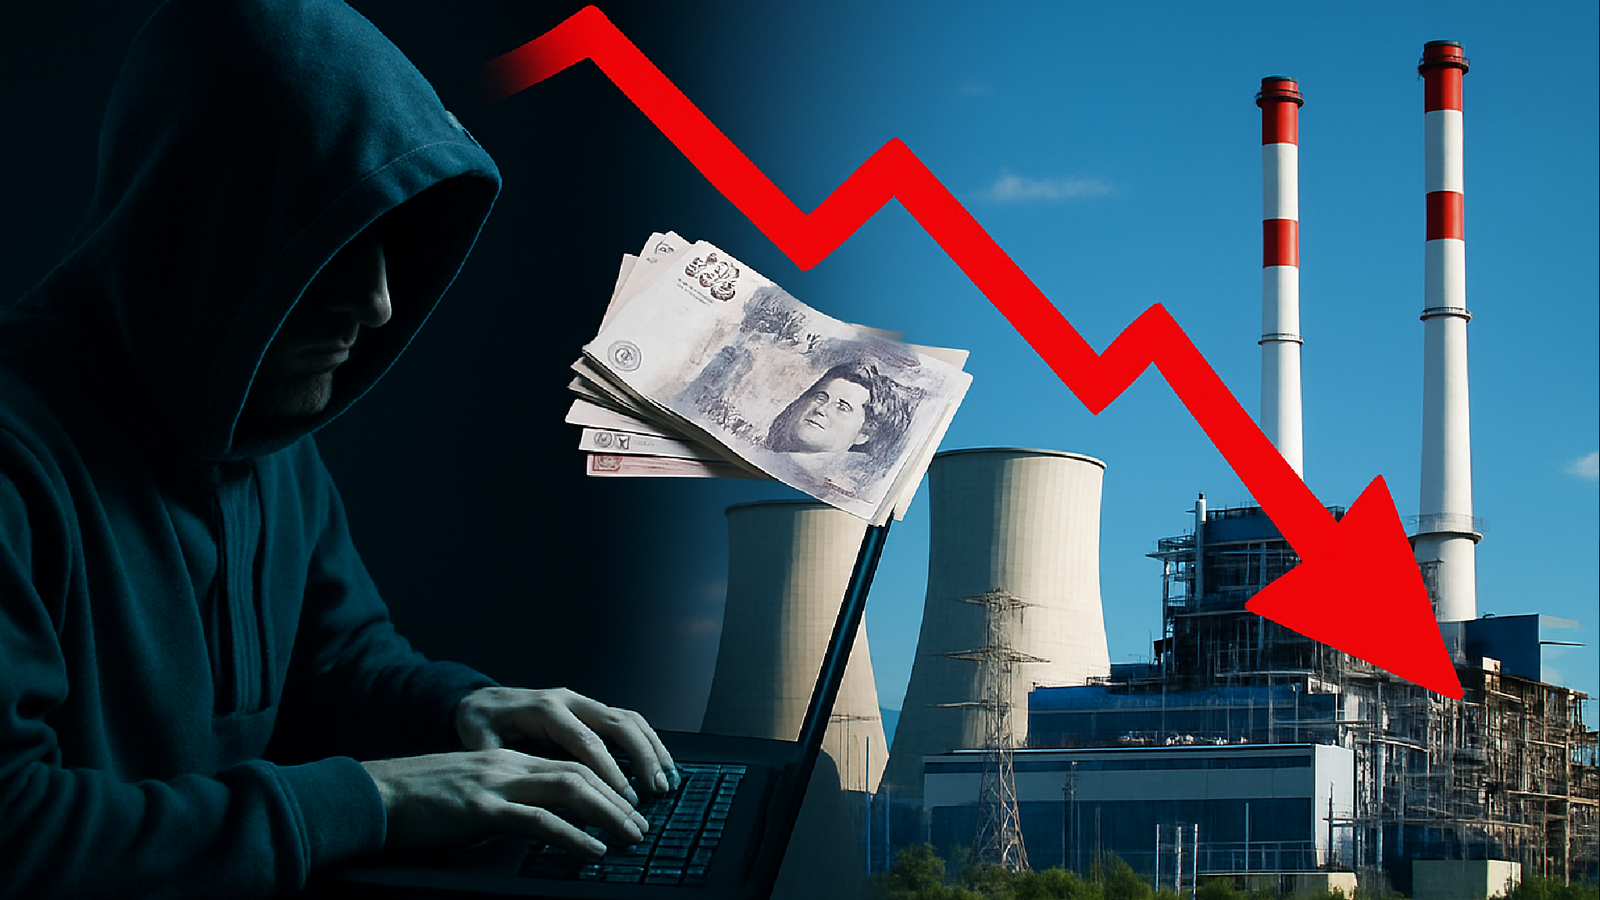
Em um cenário de crescente complexidade digital, um audacioso ataque hacker atingiu duramente uma renomada empresa de energia no Reino Unido, gerando um prejuízo monumental. O incidente, descoberto recentemente, abalou o setor e chamou a atenção para a importância da cibersegurança em operações críticas de infraestrutura energética. Neste artigo, exploramos o que aconteceu, como e por que este ataque foi possível, além de seus impactos econômicos e as medidas futuras que serão necessárias para evitar novas tragédias no mundo corporativo.
O que aconteceu: o assombroso golpe digital
O golpe, que teria se iniciado há alguns meses, foi elaborado por um grupo de hackers especializados em infiltrações corporativas. Segundo fontes anônimas do setor de segurança cibernética, os criminosos orquestraram uma série de movimentos meticulosos para se infiltrar nos sistemas financeiros da empresa. Utilizando sofisticadas técnicas de phishing, conseguiram acesso não autorizado a credenciais de contas de pagamento.
Execução do desvio
Após a infiltração bem-sucedida, os hackers conseguiram interceptar e redirecionar pagamentos que eram destinados a fornecedores e parceiros comerciais da empresa de energia. O montante desviado, conforme estimativas, ultrapassou a cifra de 10 milhões de libras esterlinas. Especialistas alertam que tais ataques estão se tornando cada vez mais comuns devido à dependência crescente de processos digitais e à falta de consciência em práticas de segurança por parte de funcionários.
Repercussões no mercado
O ataque não só impactou as finanças da empresa vítima, mas levantou preocupações significativas em todo o mercado de energia britânico. A volatilidade provocada por um evento desse porte afeta tanto a confiança dos investidores quanto a avaliação de risco de toda a cadeia de suprimentos que depende do fluxo contínuo de capital. Além disso, há uma pressão crescente por parte de clientes e acionistas para medidas mais rigorosas de segurança cibernética.
Quem está por trás: rastreamento dos criminosos
Identificar e capturar os responsáveis por ataques cibernéticos é notoriamente desafiador, especialmente quando se trata de grupos altamente organizados e dispersos globalmente. As autoridades britânicas, em colaboração com agências internacionais, seguem pistas que apontam para um coletivo hacker com histórico de ataques semelhantes em outras partes do mundo.
Procedência dos hackers
Especialistas em segurança cibernética sugerem que o grupo pode estar sediado em um país com legislações menos restritivas quanto à cibercriminalidade. Além disso, foi identificada uma possível conexão com ataques anteriores a setores energéticos em diversas regiões, o que levanta suspeitas sobre um possível objetivo maior de desestabilização econômica.
Investigação em curso
Enquanto a investigação avança, as autoridades emitiram alertas para outras empresas, destacando protocolos de segurança reforçados e a importância de treinamento regular em cibersegurança para funcionários. O rastreamento das transações desviadas e o entendimento da cadeia de execução do crime são cruciais para a recuperação dos fundos e manutenção da estabilidade corporativa.
Impacto econômico: um rombo milionário
Os efeitos devastadores do ataque vão além do prejuízo financeiro imediato. A perda de recursos prejudica a capacidade de investimentos futuros em infraestrutura e inovação, pilares essenciais para a competitividade em um setor intensamente regulado e volátil. Este tipo de ataque causa também um efeito dominó, atingindo todas as camadas da empresa, desde funcionários até clientes.
Consequências para a infraestrutura
Com menos capital disponível, a empresa pode se ver forçada a postergar o desenvolvimento de projetos estratégicos, comprometendo a eficiência da rede de distribuição e a modernização de sistemas. Tal estagnação pode, a médio prazo, elevar os custos operacionais e de manutenção, prejudicando não apenas a empresa, mas também consumidores que dependem de serviços confiáveis e contínuos.
Reflexos no emprego
Em tempos de ajuste financeiro, os primeiros cortes muitas vezes recaem sobre a folha de pagamento e benefícios dos funcionários. Isso pode gerar um ambiente de trabalho instável e desmotivador, resultando em perda de talentos e, consequentemente, em uma redução de capacidade produtiva da empresa.
Como e por que o ataque foi possível
O sucesso deste ataque destaca vulnerabilidades persistentes em infraestruturas digitais que, embora sofisticadas, frequentemente dependem de implementações falhas ou obsoletas. Adicionalmente, a falta de conscientização de funcionários sobre boas práticas de segurança exacerba estas falhas, proporcionando uma porta de entrada para atacantes mal-intencionados.
Vulnerabilidades tecnológicas
Apesar dos investimentos em segurança de TI, muitas empresas ainda operam com sistemas que, desconhecidos das administrações, permanecem desatualizados ou configurados incorretamente. Os criminosos frequentemente exploram essas brechas para facilitar sua entrada em redes internas e ganhar acesso a dados sensíveis.
Erro humano
O fator humano continua a ser a maior ameaça à segurança cibernética. A falta de rigor no seguimento de protocolos, o compartilhamento descuidado de informações sensíveis e a inabilidade em reconhecer técnicas de phishing são contribuintes diretos para o sucesso de ataques desta natureza.
Reações imediatas da empresa
Após a descoberta do ataque, a empresa de energia emitiu um comunicado urgente público, garantindo ao mercado que medidas corretivas estão em vigor para mitigar o impacto e evitar futuras repetições. Parte do esforço incluiu auditorias internas para determinar a extensão dos danos e a reformulação dos protocolos internos de segurança.
Ações de contenção
Neste esforço, a empresa reforçou imediatamente suas defesas digitais, implementando sistemas de detecção mais avançados e ampliando o treinamento de segurança para todos os colaboradores. Estas ações são cruciais na recuperação não só do capital financeiro perdido, mas também da confiança do mercado e dos investidores.
Atualizações na gestão
Além das mudanças tecnológicas, houve uma reformulação significativa na equipe de liderança responsável pela cibersegurança. Estas substituições são indicativas do compromisso da empresa de aprender com o incidente e melhorar continuamente suas práticas de segurança e governança.
Medidas preventivas e o futuro da segurança cibernética
A tragédia no Reino Unido destaca a necessidade de uma revisão global sobre sistemas de segurança em empresas de energia. Neste setor crítico, onde interrupções podem ter efeitos severos e abrangentes, a adoção de soluções proativas e inovadoras é imperativa para evitar futuros ataques.
Abordagens tecnológicas emergentes
A evolução dos métodos defensivos inclui o uso de inteligência artificial para prever e prevenir ataques antes mesmo que eles ocorram. Tecnologias de blockchain para pagamentos também são vistas como promissoras ferramentas na luta contra fraudes financeiras e desvios de recursos. Essas inovações, quando integradas ao sistema de segurança existente, podem prover uma camada adicional de proteção.
Educação e conscientização
Campanhas contínuas de treinamento e a construção de uma cultura corporativa voltada para segurança são essenciais. Reconhecer a segurança cibernética como uma responsabilidade coletiva é um passo fundamental para a proteção dos interesses da empresa e de seu ecossistema digital.
O que pode ser feito: lições aprendidas
Embora o futuro do digital traga novas oportunidades para inovação e eficiência, ele também abre as portas para riscos sem precedentes. É imperativo que as empresas desenvolvam estratégias abrangentes de segurança que não apenas reagem a incidentes, mas que previnem e neutralizam ameaças antes de causarem danos.
Diversificação da abordagem de segurança
Empresas devem adotar uma abordagem holística para a cibersegurança, combinando tecnologia de ponta com políticas robustas e práticas educacionais para todos os níveis organizacionais. Isso inclui a revisão contínua e a atualização dos padrões de segurança para acompanhar a rápida evolução das técnicas de ataque.
Colaboração intersetorial
A colaboração entre o setor privado e organismos governamentais é vital para uma resposta eficaz a incidentes cibernéticos. Juntos, podem compartilhar informações e melhores práticas, impulsionando a resiliência do setor e a proteção de infraestruturas críticas de forma colaborativa.
O caso recente do ataque hacker à empresa de energia no Reino Unido serve como um alerta para a vulnerabilidade intrínseca do atual ambiente digital corporativo. À medida que avançamos na era digital, a segurança cibernética deve ser centralizada como um pilar não apenas para proteger ativos financeiros, mas também para assegurar a sustentabilidade de negócios e economias. A maneira como lidamos com estes desafios pode definir o sucesso e a viabilidade futura de muitos setores economicamente relevantes.


